Domain alerter.de kaufen?
Wir ziehen mit dem Projekt
alerter.de um.
Sind Sie am Kauf der Domain
alerter.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain alerter.de kaufen?
Wie können Unternehmen ihre Systeme gegen potenzielle Angriffsszenarien absichern?
Unternehmen können ihre Systeme durch regelmäßige Updates und Patches, die Implementierung von Firewalls und Antivirensoftware sowie Schulungen für Mitarbeiter zur Sensibilisierung für Phishing- und Social Engineering-Angriffe absichern. Zudem ist die Nutzung von sicheren Passwörtern und die Implementierung von Zugriffsbeschränkungen auf sensible Daten empfehlenswert. Ein regelmäßiges Monitoring und die Durchführung von Penetrationstests können helfen, potenzielle Schwachstellen frühzeitig zu erkennen und zu beheben. **
Was sind die häufigsten Angriffsszenarien im Bereich der Cyber-Security?
Die häufigsten Angriffsszenarien im Bereich der Cyber-Security sind Phishing, Malware-Infektionen und Distributed Denial of Service (DDoS) Angriffe. Phishing beinhaltet das Versenden gefälschter E-Mails, um persönliche Informationen zu stehlen. Malware-Infektionen erfolgen durch schädliche Software, die in Systeme eindringt und Schaden anrichtet. DDoS-Angriffe überlasten Netzwerke oder Server, um sie unbrauchbar zu machen. **

Ähnliche Suchbegriffe für Angriffsszenarien
Top-Angebote
Produkte zum Begriff Angriffsszenarien:
-
Hossfeld, Björn: Notfall-ManualNotfall-Manual , Im Akutfall müssen Sie als Notärzt*in in kürzester Zeit Symptome richtig einschätzen, eine sichere Diagnose erstellen, alle wichtigen Differenzialdiagnosen einbeziehen und die notwendige präklinische Therapie einleiten. Das Notfall-Manual liefert alle notwendigen Informationen, um kompetent und effizient handeln zu können. Übersichtlich nach verschiedenen Fachgebieten gegliedert, werden alle typischen Notfälle strukturiert und stichwortartig behandelt. Algorithmen fassen Wesentliches anschaulich zusammen. Typische Fehler in über 100 Notfallsituationen werden aufgezeigt. Neu in der gründlich überarbeiteten 10. Auflage: Neue Themen: Analgosedierung, Palliativmedizinische Notfälle, Ereignisse mit Massenanfall von Notfallpatienten, Covid-19, Pflanzeintoxikationen Aktualisierung gemäß aktueller Leitlinien Vollständige Überarbeitung und Aktualisierung der Themen Reanimation bei Kreislaufstillstand, Narkose sowie Todesfeststellung und Leichenschau Das Buch eignet sich für: Ärzt*innen in Weiterbildung Notfallmedizin, mit Zusatz Notfallmedizin,in der Notaufnahme Rettungsassistent*innen / Notfallsanitäter*innen , Reiningungssets > Autopflege & Aufbereitung , Auflage: 10. Auflage, Erscheinungsjahr: 20230413, Produktform: Kartoniert, Autoren: Schua, Rainer~Sefrin, Peter~Hossfeld, Björn, Auflage: 23010, Auflage/Ausgabe: 10. Auflage, Seitenzahl/Blattzahl: 324, Abbildungen: 34 farbige Abbildungen, Keyword: <P><b>Prof. Dr. med. Peter Sefrin,</b> Facharzt für Anästhesie, Schwerpunkt Notfallmedizin; <BR>1996 - 2006 Leiter der Sektion Präklinische Notfallmedizin der Klinik und Poliklinik für Anästhesiologie der Universität Würzburg; <BR>Gründer und Ehrenvorsitzender des agbn (Arbeitsgemeinschaft der in Bayern tätigen Notärzte, ca. 3.200 Mitglieder); <BR>langjähriger Vorsitzender der Bundesvereinigung der Arbeitsgemeinschaft Notärzte Deutschlands BAND e.V.; <BR>1989-2008 mehrfach Präsident der Deutschen Gesellschaft für Katastrophenmedizin (DGKM); <BR>1983-2016 Vorsitzender der Sektion Notfall- und Katastrophenmedizin der DIVI, Fachschema: Innere Medizin~Medizin / Innere Medizin~Akutmedizin~Medizin / Notfallmedizin~Notarzt~Notfallmedizin~Rettungsdienst, Fachkategorie: Erste Hilfe, Rettungsdienst~Klinische und Innere Medizin, Warengruppe: HC/Allgemeinmedizin/Diagnostik/Therapie, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 150, Breite: 104, Höhe: 17, Gewicht: 235, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,29,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
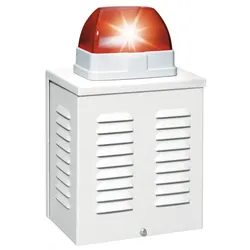
ABUS Security-Center Optic/Acoustic Combination Signal Transmitter Alarm Licht / Sirene RotABUS Security-Center Optic/Acoustic Combination Signal Transmitter Alarm Licht / Sirene Rot Produktbeschreibung: Alarmsirene mit Blitzleuchte Schalldruck 11 dB/1 m Aus wetterfestem Aluminium Flaches Gehäuse Dieser professionelle Alarmgeber wurde speziell für die Absicherung privater und gewerblicher Objekte entwickelt. Der Alarmgeber verfügt über ein ultraflaches Aluminiumgehäuse mit integrierter, lautstarker Sirene und aufgesetzter Blitzleuchte. Die hohe Manipulationssicherheit wird durch ein zusätzliches Innengitter, einen Abreißkontakt und einen Deckelschalter realisiert. Für Innen- und Außenmontage. Technische Daten: Betriebsspannung: 12 V/DC · Blitz-Frequenz: 7 Blitze/min · Einsatzort: Innenbereich,Außenbereich · Leuchtfarben (Leuchtmittel): Rot · Produktabmessung, Breite: 19 mm · Produktabmessung, Höhe: 31 mm · Produktabmessung, Tiefe: 115 mm · Schalldruck (max.): 11 dB · Schutzart: IP34 · Weitere technische Daten: Blitzleuchte: Blitzenergie ca. 2 Ws · Blitzfrequenz 1,17 Hz · Farbe RAL 9 2 · Zubehör-Typ (Alarmanlagen): Alarm-Sirene mit Blitzleuchte Lieferumfang: Alarmsirene · Bedienungsanleitung. Technische Details: Allgemein Produkttyp Alarm Licht / Sirene Stromquelle Verdrahtet Verschiedenes Produktmaterial Aluminium Farbe Rot Netzspannung DC 12 V Kennzeichnung IP34 Abmessungen und Gewicht Breite 19 cm Tiefe 11.5 cm Höhe 31 cm Umgebungsbedingungen Min Betriebstemperatur -25 °C Max. Betriebstemperatur 55 °C84,22 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Was sind die häufigsten Angriffsszenarien, denen Unternehmen heutzutage ausgesetzt sind?
Die häufigsten Angriffsszenarien, denen Unternehmen heutzutage ausgesetzt sind, sind Phishing-Angriffe, Ransomware-Attacken und Datenlecks durch Insider-Bedrohungen. Diese Bedrohungen können zu finanziellen Verlusten, Rufschäden und rechtlichen Konsequenzen führen. Unternehmen müssen daher proaktiv Maßnahmen ergreifen, um sich vor diesen Angriffen zu schützen. **
-
Welche möglichen Angriffsszenarien sollten bei der Entwicklung von Sicherheitsmaßnahmen berücksichtigt werden?
1. Phishing-Angriffe, bei denen Benutzer dazu verleitet werden, vertrauliche Informationen preiszugeben. 2. Denial-of-Service-Angriffe, die die Verfügbarkeit von Systemen beeinträchtigen. 3. Malware-Infektionen, die dazu führen können, dass Angreifer Zugriff auf sensible Daten erhalten. **
-
Welche potenziellen Angriffsszenarien sollten bei der Entwicklung von IT-Sicherheitsmaßnahmen berücksichtigt werden?
Bei der Entwicklung von IT-Sicherheitsmaßnahmen sollten potenzielle Angriffsszenarien wie Phishing, DDoS-Angriffe und Malware-Infektionen berücksichtigt werden. Es ist wichtig, auch Insider-Bedrohungen und Social Engineering-Attacken in Betracht zu ziehen. Zudem sollten Schwachstellen in der Software und Hardware sowie unzureichende Zugriffskontrollen beachtet werden. **
-
Was sind typische Angriffsszenarien, die Unternehmen in der heutigen digitalen Welt berücksichtigen sollten?
Phishing-Angriffe, bei denen Mitarbeiter dazu verleitet werden, vertrauliche Informationen preiszugeben. Ransomware-Angriffe, bei denen Unternehmensdaten verschlüsselt und gegen Lösegeld freigegeben werden müssen. Social Engineering-Angriffe, bei denen Angreifer versuchen, durch Manipulation von Mitarbeitern Zugriff auf sensible Daten zu erhalten. **
Welche potenziellen Angriffsszenarien sollten Organisationen in Betracht ziehen, um ihre Sicherheitsvorkehrungen zu verbessern?
Organisationen sollten sich vor allem vor Phishing-Angriffen, Ransomware-Attacken und Datenlecks schützen. Durch regelmäßige Schulungen der Mitarbeiter, Implementierung von Multi-Faktor-Authentifizierung und regelmäßige Sicherheitsaudits können die Sicherheitsvorkehrungen verbessert werden. Zudem ist es wichtig, ein Incident Response Team zu etablieren, um im Falle eines Angriffs schnell reagieren zu können. **
Was sind typische Angriffsszenarien, denen Unternehmen in der heutigen digitalen Welt ausgesetzt sein könnten?
Typische Angriffsszenarien für Unternehmen sind Phishing-Attacken, Ransomware-Angriffe und Distributed Denial of Service (DDoS) Angriffe. Diese können zu Datenverlust, finanziellen Schäden und Reputationsschäden führen. Unternehmen müssen sich daher mit robusten Sicherheitsmaßnahmen und regelmäßigen Schulungen gegen solche Bedrohungen wappnen. **
Top-Angebote
Produkte zum Begriff Angriffsszenarien:
-
Hossfeld, Björn: Notfall-ManualNotfall-Manual , Im Akutfall müssen Sie als Notärzt*in in kürzester Zeit Symptome richtig einschätzen, eine sichere Diagnose erstellen, alle wichtigen Differenzialdiagnosen einbeziehen und die notwendige präklinische Therapie einleiten. Das Notfall-Manual liefert alle notwendigen Informationen, um kompetent und effizient handeln zu können. Übersichtlich nach verschiedenen Fachgebieten gegliedert, werden alle typischen Notfälle strukturiert und stichwortartig behandelt. Algorithmen fassen Wesentliches anschaulich zusammen. Typische Fehler in über 100 Notfallsituationen werden aufgezeigt. Neu in der gründlich überarbeiteten 10. Auflage: Neue Themen: Analgosedierung, Palliativmedizinische Notfälle, Ereignisse mit Massenanfall von Notfallpatienten, Covid-19, Pflanzeintoxikationen Aktualisierung gemäß aktueller Leitlinien Vollständige Überarbeitung und Aktualisierung der Themen Reanimation bei Kreislaufstillstand, Narkose sowie Todesfeststellung und Leichenschau Das Buch eignet sich für: Ärzt*innen in Weiterbildung Notfallmedizin, mit Zusatz Notfallmedizin,in der Notaufnahme Rettungsassistent*innen / Notfallsanitäter*innen , Reiningungssets > Autopflege & Aufbereitung , Auflage: 10. Auflage, Erscheinungsjahr: 20230413, Produktform: Kartoniert, Autoren: Schua, Rainer~Sefrin, Peter~Hossfeld, Björn, Auflage: 23010, Auflage/Ausgabe: 10. Auflage, Seitenzahl/Blattzahl: 324, Abbildungen: 34 farbige Abbildungen, Keyword: <P><b>Prof. Dr. med. Peter Sefrin,</b> Facharzt für Anästhesie, Schwerpunkt Notfallmedizin; <BR>1996 - 2006 Leiter der Sektion Präklinische Notfallmedizin der Klinik und Poliklinik für Anästhesiologie der Universität Würzburg; <BR>Gründer und Ehrenvorsitzender des agbn (Arbeitsgemeinschaft der in Bayern tätigen Notärzte, ca. 3.200 Mitglieder); <BR>langjähriger Vorsitzender der Bundesvereinigung der Arbeitsgemeinschaft Notärzte Deutschlands BAND e.V.; <BR>1989-2008 mehrfach Präsident der Deutschen Gesellschaft für Katastrophenmedizin (DGKM); <BR>1983-2016 Vorsitzender der Sektion Notfall- und Katastrophenmedizin der DIVI, Fachschema: Innere Medizin~Medizin / Innere Medizin~Akutmedizin~Medizin / Notfallmedizin~Notarzt~Notfallmedizin~Rettungsdienst, Fachkategorie: Erste Hilfe, Rettungsdienst~Klinische und Innere Medizin, Warengruppe: HC/Allgemeinmedizin/Diagnostik/Therapie, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 150, Breite: 104, Höhe: 17, Gewicht: 235, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,29,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Unternehmen ihre Systeme gegen potenzielle Angriffsszenarien absichern?
Unternehmen können ihre Systeme durch regelmäßige Updates und Patches, die Implementierung von Firewalls und Antivirensoftware sowie Schulungen für Mitarbeiter zur Sensibilisierung für Phishing- und Social Engineering-Angriffe absichern. Zudem ist die Nutzung von sicheren Passwörtern und die Implementierung von Zugriffsbeschränkungen auf sensible Daten empfehlenswert. Ein regelmäßiges Monitoring und die Durchführung von Penetrationstests können helfen, potenzielle Schwachstellen frühzeitig zu erkennen und zu beheben. **
-
Was sind die häufigsten Angriffsszenarien im Bereich der Cyber-Security?
Die häufigsten Angriffsszenarien im Bereich der Cyber-Security sind Phishing, Malware-Infektionen und Distributed Denial of Service (DDoS) Angriffe. Phishing beinhaltet das Versenden gefälschter E-Mails, um persönliche Informationen zu stehlen. Malware-Infektionen erfolgen durch schädliche Software, die in Systeme eindringt und Schaden anrichtet. DDoS-Angriffe überlasten Netzwerke oder Server, um sie unbrauchbar zu machen. **
-
Was sind die häufigsten Angriffsszenarien, denen Unternehmen heutzutage ausgesetzt sind?
Die häufigsten Angriffsszenarien, denen Unternehmen heutzutage ausgesetzt sind, sind Phishing-Angriffe, Ransomware-Attacken und Datenlecks durch Insider-Bedrohungen. Diese Bedrohungen können zu finanziellen Verlusten, Rufschäden und rechtlichen Konsequenzen führen. Unternehmen müssen daher proaktiv Maßnahmen ergreifen, um sich vor diesen Angriffen zu schützen. **
-
Welche möglichen Angriffsszenarien sollten bei der Entwicklung von Sicherheitsmaßnahmen berücksichtigt werden?
1. Phishing-Angriffe, bei denen Benutzer dazu verleitet werden, vertrauliche Informationen preiszugeben. 2. Denial-of-Service-Angriffe, die die Verfügbarkeit von Systemen beeinträchtigen. 3. Malware-Infektionen, die dazu führen können, dass Angreifer Zugriff auf sensible Daten erhalten. **
Ähnliche Suchbegriffe für Angriffsszenarien
-
ABUS Security-Center Optic/Acoustic Combination Signal Transmitter Alarm Licht / Sirene RotABUS Security-Center Optic/Acoustic Combination Signal Transmitter Alarm Licht / Sirene Rot Produktbeschreibung: Alarmsirene mit Blitzleuchte Schalldruck 11 dB/1 m Aus wetterfestem Aluminium Flaches Gehäuse Dieser professionelle Alarmgeber wurde speziell für die Absicherung privater und gewerblicher Objekte entwickelt. Der Alarmgeber verfügt über ein ultraflaches Aluminiumgehäuse mit integrierter, lautstarker Sirene und aufgesetzter Blitzleuchte. Die hohe Manipulationssicherheit wird durch ein zusätzliches Innengitter, einen Abreißkontakt und einen Deckelschalter realisiert. Für Innen- und Außenmontage. Technische Daten: Betriebsspannung: 12 V/DC · Blitz-Frequenz: 7 Blitze/min · Einsatzort: Innenbereich,Außenbereich · Leuchtfarben (Leuchtmittel): Rot · Produktabmessung, Breite: 19 mm · Produktabmessung, Höhe: 31 mm · Produktabmessung, Tiefe: 115 mm · Schalldruck (max.): 11 dB · Schutzart: IP34 · Weitere technische Daten: Blitzleuchte: Blitzenergie ca. 2 Ws · Blitzfrequenz 1,17 Hz · Farbe RAL 9 2 · Zubehör-Typ (Alarmanlagen): Alarm-Sirene mit Blitzleuchte Lieferumfang: Alarmsirene · Bedienungsanleitung. Technische Details: Allgemein Produkttyp Alarm Licht / Sirene Stromquelle Verdrahtet Verschiedenes Produktmaterial Aluminium Farbe Rot Netzspannung DC 12 V Kennzeichnung IP34 Abmessungen und Gewicht Breite 19 cm Tiefe 11.5 cm Höhe 31 cm Umgebungsbedingungen Min Betriebstemperatur -25 °C Max. Betriebstemperatur 55 °C84,22 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ajax Systems, Zubehör Gebäudesicherheit, Radio signal range extender with alarm photo verification supportDer Radio Signal Range Extender von Ajax Systems ist ein essentielles Zubehör für die Gebäudesicherheit, das speziell entwickelt wurde, um die Reichweite von Alarmanlagen zu erweitern. Dieses Gerät unterstützt die Fotoverifizierung von Alarmen, was bedeutet, dass im Falle eines Alarms Bilder zur Verfügung stehen, um die Situation besser einschätzen zu können. Mit kompakten Abmessungen von 163 mm in der Breite und Länge sowie 36 mm in der Höhe ist der Extender leicht zu integrieren und zu installieren. Das Gewicht von nur 0,33 kg macht ihn zudem handlich und einfach zu handhaben. Der Range Extender ist ideal für den Einsatz im Einbruchschutz und in Alarmanlagen, bietet jedoch keine Kompatibilität mit Smart Home-Systemen. Durch die Verbesserung der Signalstärke trägt dieses Produkt dazu bei, die Sicherheit von Wohn- und Geschäftsräumen zu erhöhen, indem es sicherstellt, dass Alarme zuverlässig übermittelt werden, auch aus grösseren Entfernungen.237,21 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche potenziellen Angriffsszenarien sollten bei der Entwicklung von IT-Sicherheitsmaßnahmen berücksichtigt werden?
Bei der Entwicklung von IT-Sicherheitsmaßnahmen sollten potenzielle Angriffsszenarien wie Phishing, DDoS-Angriffe und Malware-Infektionen berücksichtigt werden. Es ist wichtig, auch Insider-Bedrohungen und Social Engineering-Attacken in Betracht zu ziehen. Zudem sollten Schwachstellen in der Software und Hardware sowie unzureichende Zugriffskontrollen beachtet werden. **
-
Was sind typische Angriffsszenarien, die Unternehmen in der heutigen digitalen Welt berücksichtigen sollten?
Phishing-Angriffe, bei denen Mitarbeiter dazu verleitet werden, vertrauliche Informationen preiszugeben. Ransomware-Angriffe, bei denen Unternehmensdaten verschlüsselt und gegen Lösegeld freigegeben werden müssen. Social Engineering-Angriffe, bei denen Angreifer versuchen, durch Manipulation von Mitarbeitern Zugriff auf sensible Daten zu erhalten. **
-
Welche potenziellen Angriffsszenarien sollten Organisationen in Betracht ziehen, um ihre Sicherheitsvorkehrungen zu verbessern?
Organisationen sollten sich vor allem vor Phishing-Angriffen, Ransomware-Attacken und Datenlecks schützen. Durch regelmäßige Schulungen der Mitarbeiter, Implementierung von Multi-Faktor-Authentifizierung und regelmäßige Sicherheitsaudits können die Sicherheitsvorkehrungen verbessert werden. Zudem ist es wichtig, ein Incident Response Team zu etablieren, um im Falle eines Angriffs schnell reagieren zu können. **
-
Was sind typische Angriffsszenarien, denen Unternehmen in der heutigen digitalen Welt ausgesetzt sein könnten?
Typische Angriffsszenarien für Unternehmen sind Phishing-Attacken, Ransomware-Angriffe und Distributed Denial of Service (DDoS) Angriffe. Diese können zu Datenverlust, finanziellen Schäden und Reputationsschäden führen. Unternehmen müssen sich daher mit robusten Sicherheitsmaßnahmen und regelmäßigen Schulungen gegen solche Bedrohungen wappnen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.